
Pegar código confidencial en un prompt público: el data breach que no necesitó hackers, solo prisa y anestesia moral
Olviden a los cibercriminales organizados que operan desde búnkeres en Europa del Este. El mayor enemigo de la propiedad intelectual de su empresa no está ejecutando exploits de día cero en la madrugada. Está tomando café en su propia oficina, escribiendo en TypeScript y pidiéndole a una inteligencia artificial pública que le resuelva un error de compilación.
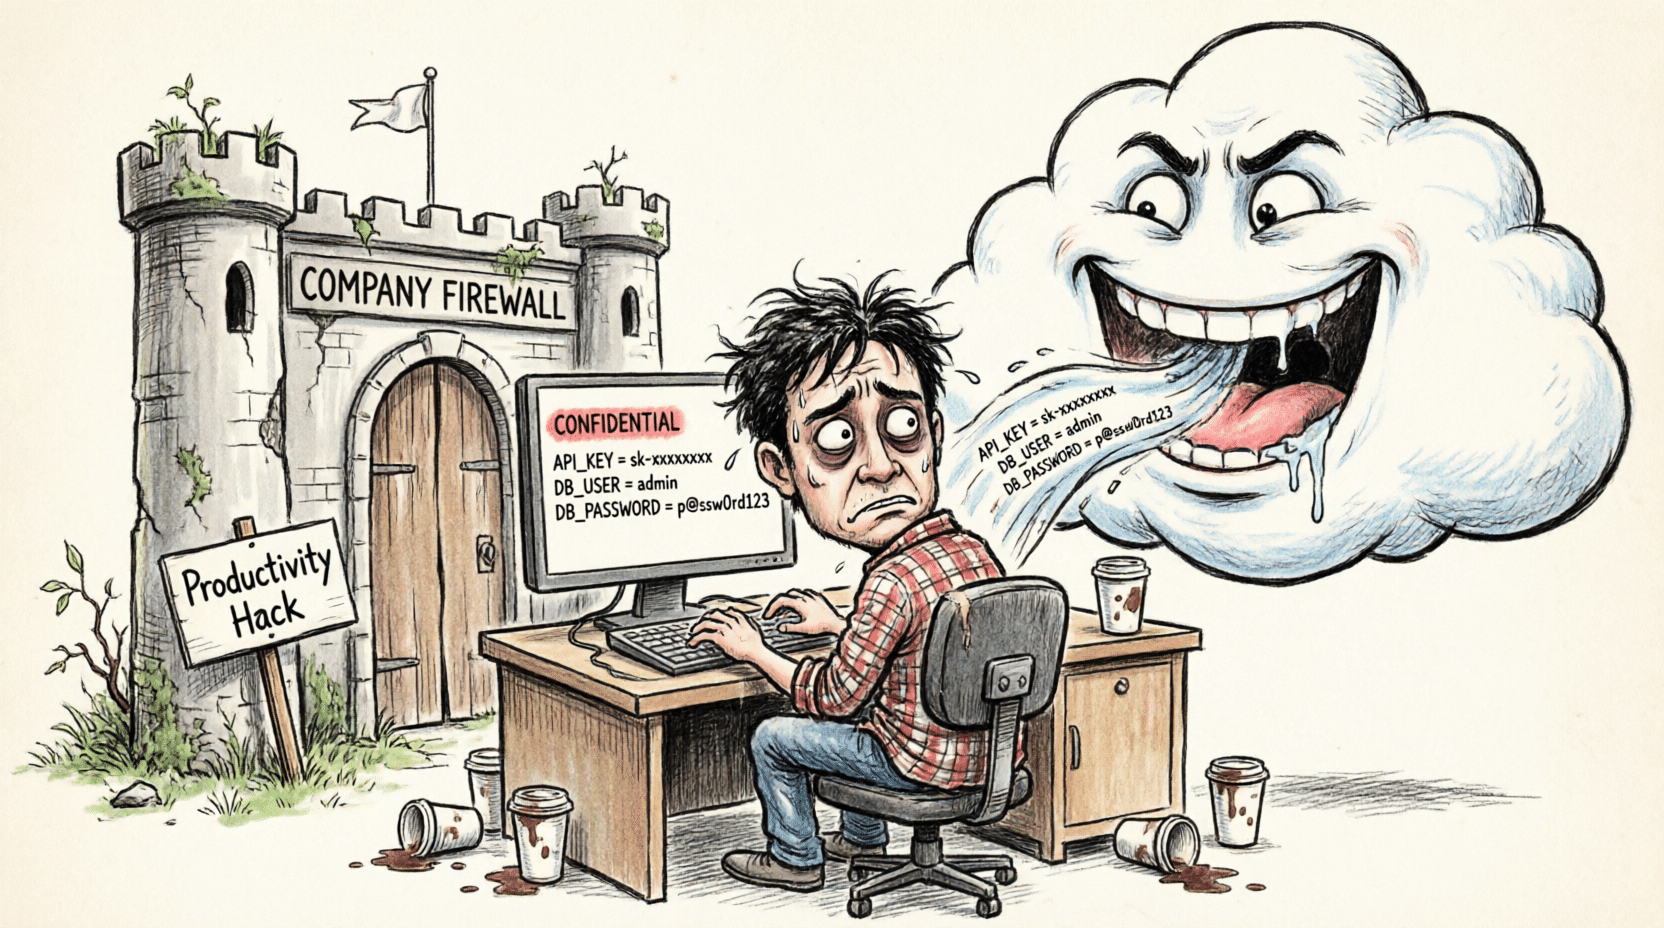
La escena es cotidiana y escalofriante. Un equipo de desarrollo está atascado. La fecha de entrega aprieta y la presión de los directivos asfixia. Alguien copia trescientas líneas de código propietario, incluyendo credenciales de API, arquitectura de bases de datos y lógica de negocio crítica. Luego, pega todo en la barra de búsqueda de un modelo de lenguaje en la nube. El objetivo es simple y aparentemente inocuo: ahorrar veinte minutos de trabajo. El resultado es una fuga de datos masiva.
Lo más grave de este escenario no es el error técnico. Lo más grave es la anestesia moral de quien lo ejecuta. Quien comete esta acción no siente que esté traicionando a su empleador ni vulnerando la ley. Siente que está siendo eficiente. Siente que está aportando valor.
La cultura corporativa actual ha glorificado tanto la inmediatez, la agilidad y la productividad a toda costa que la seguridad perimetral se ha vuelto invisible. Estamos premiando a quien entrega rápido y marginando al que se detiene a preguntar sobre los protocolos de encriptación o los entornos aislados de prueba. Hemos creado una generación de talento técnico que sabe cómo construir un producto en tiempo récord, pero que ha perdido el respeto por los límites de la confidencialidad.
Las empresas de tecnología y los proveedores de herramientas de IA tienen una parte enorme de responsabilidad en esta hipocresía estructural. Venden la inteligencia artificial como la salvación definitiva de la productividad. Inundan los departamentos con licencias gratuitas o herramientas web de acceso abierto, sin fricción, sin barreras de entrada. Luego, cuando ocurre la filtración, activan los protocolos de crisis, culpan a la falta de formación del personal y actualizan las políticas de uso aceptable.
Se diseña la fricción cero para el usuario final, pero se exige una fricción máxima para la seguridad. Es un modelo de negocio que externaliza el riesgo hacia el cliente mientras se cobra por la solución.
Dejen de invertir millones en firewalls de próxima generación y sistemas de detección de intrusiones si su mayor vulnerabilidad es un simple cuadro de texto en la nube. La próxima gran fuga de datos de su organización no será un robo silencioso y sofisticado. Será una copia y un pegado a las tres de la tarde, hecho con total tranquilidad por alguien que solo quería terminar su tarea a tiempo.
La tecnología avanza a la velocidad de la luz, pero nuestra disciplina digital sigue atascada en la era de la ingenuidad. Mientras sigamos tratando la seguridad como un estorbo burocrático en lugar del núcleo innegociable del negocio, seguiremos entregando las llaves del reino a cambio de un atajo.
#Ciberseguridad #InteligenciaArtificial #DesarrolloDeSoftware #CulturaCorporativa #DataPrivacy #TechEthics #InnovacionResponsable #ProteccionDeDatos
Deja tu comentario
Su dirección de correo electrónico no será publicada.
0 Comentarios